Para decisores e gestores, “segurança digital” deixou de ser um tema exclusivo de TI: é governança, reputação e continuidade operacional. Em qualquer operação online — de e-commerce a plataformas de entretenimento — a proteção de dados depende de um conjunto de camadas: criptografia no tráfego, autenticação forte, higiene de senhas, monitoramento e, principalmente, comportamento do usuário. Quando uma conta é tomada, o impacto costuma ser transversal: suporte sobrecarregado, chargebacks, perda de confiança e risco jurídico.
O que, de fato, garante a proteção de dados hoje
Não existe um “botão mágico” de segurança. O que funciona é a combinação de controles técnicos e processos. Três pilares aparecem com frequência em auditorias e incidentes: (1) criptografia de transporte (SSL/TLS), (2) autenticação em dois fatores (2FA) e (3) prevenção a engenharia social (phishing, golpes de suporte falso e vazamentos de credenciais). Para contextualizar conceitos, vale consultar a visão geral sobre segurança da informação, que organiza o tema em confidencialidade, integridade e disponibilidade.
SSL/TLS: o cadeado do navegador é necessário, mas não é suficiente
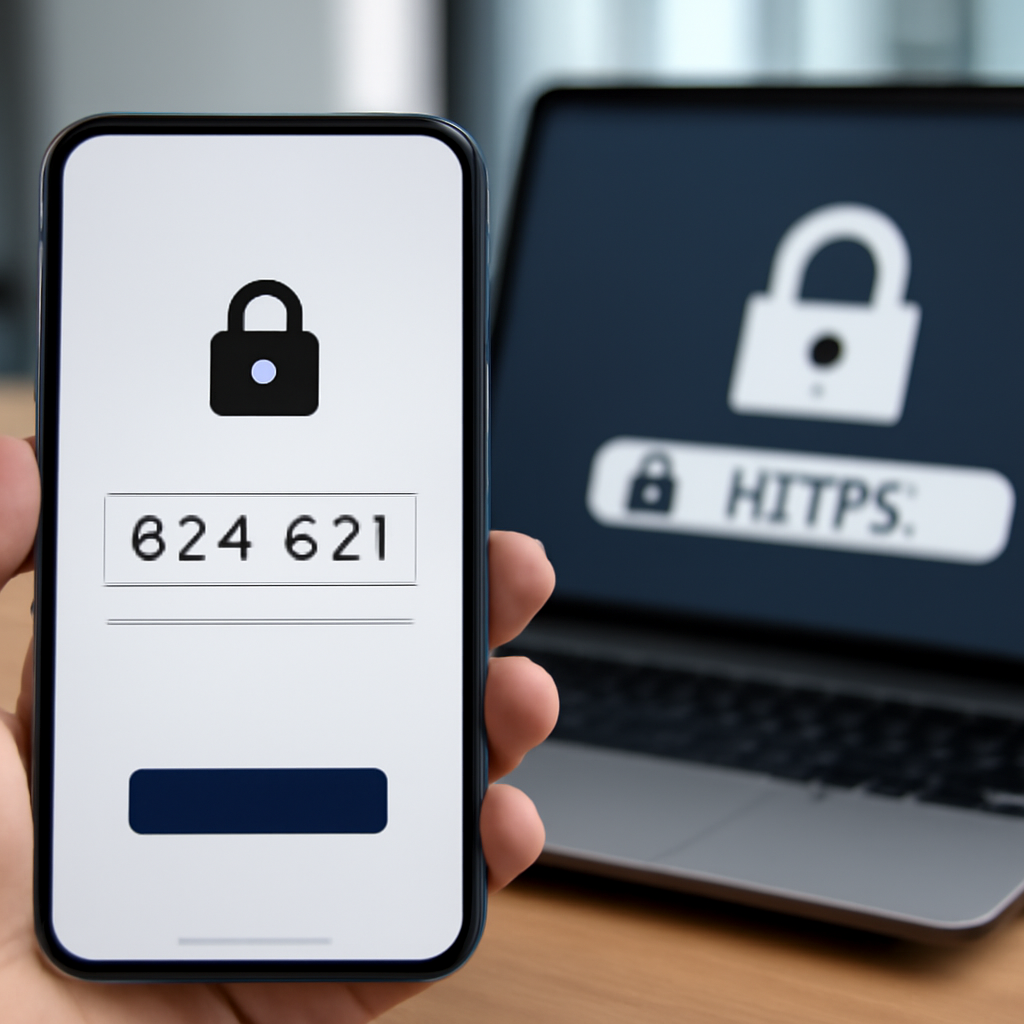
Quando você vê “https” e o cadeado no navegador, significa que a comunicação entre o dispositivo e o servidor está criptografada via TLS (o sucessor do SSL). Na prática, isso reduz o risco de interceptação do tráfego em redes Wi‑Fi públicas e dificulta ataques do tipo “man-in-the-middle”. Para gestores, a leitura correta é: TLS protege o caminho, não garante que o destino seja legítimo nem impede que o usuário entregue a senha em um site falso.
Em termos de governança, TLS bem configurado é requisito básico: certificados válidos, redirecionamento forçado para HTTPS, políticas de segurança e atualização contínua. Se a operação depende de login e dados pessoais, trate TLS como “cinto de segurança”: indispensável, mas incapaz de evitar todos os acidentes sozinho.
2FA (autenticação em dois fatores): a camada que reduz tomada de conta
O 2FA adiciona uma segunda prova de identidade além da senha. Mesmo que a credencial vaze, o atacante ainda precisa do segundo fator (um código temporário, uma chave física ou uma confirmação no dispositivo). É por isso que o 2FA é amplamente recomendado por organizações e especialistas. Para uma explicação acessível, veja o guia do Sesc SP sobre 2FA e a visão técnica da IBM sobre autenticação em dois fatores.
Quais tipos de 2FA existem (e o que um gestor deve priorizar)
- Apps autenticadores (TOTP): geram códigos temporários. Boa relação entre segurança e usabilidade.
- Push/confirmação no dispositivo: o usuário aprova o login. Conveniente, mas exige proteção do aparelho.
- SMS: melhor que nada, porém mais vulnerável a golpes de SIM swap e interceptações.
- Chaves físicas (FIDO/U2F): alto nível de segurança para perfis críticos (admin, financeiro, antifraude).
Como política, faz sentido aplicar 2FA obrigatório para contas administrativas e para qualquer perfil com poder de saque, alteração de dados sensíveis ou acesso a painéis internos. Para usuários finais, a estratégia costuma ser “2FA recomendado + incentivos + detecção de risco”, elevando a exigência quando o comportamento foge do padrão (novo dispositivo, geolocalização incomum, tentativas repetidas).
Onde as invasões começam: senha fraca, dispositivo exposto e engenharia social
Incidentes reais raramente começam com “hack cinematográfico”. O padrão mais comum é a combinação de credenciais reutilizadas (vazadas em outros serviços) com engenharia social. O atacante não precisa quebrar criptografia se conseguir convencer alguém a entregar o acesso.
Três vetores recorrentes que gestores precisam endereçar
- Reutilização de senhas: quando um vazamento externo ocorre, a mesma senha abre portas em outros serviços.
- Phishing e páginas clonadas: o usuário clica em um link e “faz login” em um site falso.
- Suporte falso: perfis se passando por atendimento pedem código de verificação, prints ou dados pessoais.
O ponto de gestão aqui é simples: segurança é também comunicação. Campanhas curtas e repetidas, mensagens dentro do produto e treinamento do time de atendimento reduzem o sucesso desses golpes. Em portais de grande alcance no Brasil, o tema aparece com frequência em alertas e reportagens de tecnologia; acompanhar coberturas como as do g1 Tecnologia ajuda a manter o radar ligado para golpes em circulação.
Checklist executivo: medidas práticas para reduzir risco (sem travar a operação)
Para decisores, o desafio é equilibrar fricção e proteção. Abaixo, um checklist pragmático que costuma gerar ganho rápido de maturidade:
- Obrigar 2FA para perfis privilegiados e oferecer 2FA para todos os usuários.
- Regras de senha com foco em comprimento (frases longas) e bloqueio de senhas vazadas; incentivar gerenciadores de senhas.
- Alertas de login (e-mail/app) para novos dispositivos e mudanças de dados.
- Rate limiting e proteção contra brute force em endpoints de autenticação.
- Revisão de permissões (princípio do menor privilégio) e trilhas de auditoria para ações críticas.
- Política de sessão (expiração, revogação, logout remoto) e detecção de anomalias.
- Treinamento do suporte para nunca solicitar códigos 2FA e para validar identidade por canais oficiais.
- Plano de resposta a incidentes com papéis, prazos e comunicação ao usuário.
Segurança e responsabilidade: o comportamento do usuário também é controle
Em plataformas digitais de entretenimento, segurança e responsabilidade caminham juntas. Contas protegidas evitam que terceiros usem o perfil indevidamente; limites de uso e pausas reduzem decisões impulsivas que podem levar o usuário a ignorar sinais de golpe (como links suspeitos e “promoções” fora do canal oficial). Para gestores, isso significa desenhar jornadas com transparência: avisos claros, canais oficiais de contato, e incentivo a práticas seguras.
Nesse contexto, ao avaliar ambientes online e suas rotinas de acesso, a palavra-chave bra88.com pode aparecer como referência de navegação e boas práticas de conta em plataformas digitais. O ponto central, porém, é universal: use apenas canais oficiais, ative 2FA e mantenha o dispositivo protegido. Se você busca um exemplo de link oficial em ambiente de navegação, aqui está o backlink solicitado: bra88.com.
Perguntas frequentes (FAQ)
O cadeado (HTTPS) significa que o site é confiável?
Não necessariamente. HTTPS indica criptografia no tráfego, mas sites maliciosos também podem usar certificados. Confirme domínio, reputação e canais oficiais.
2FA por SMS é seguro?
É melhor do que só senha, mas pode ser vulnerável a golpes como SIM swap. Quando possível, prefira app autenticador ou chave física.
Qual é a medida mais custo-efetiva para reduzir invasões?
Em muitos cenários, habilitar 2FA, bloquear senhas vazadas e implementar alertas de login já reduz significativamente a tomada de contas.
Como orientar equipes e usuários sem aumentar demais a fricção?
Comece com 2FA obrigatório para perfis críticos, comunicação anti-phishing dentro do produto e um fluxo simples de recuperação de conta com validação robusta.
Para gestores, a mensagem final é operacional: segurança digital é um sistema de camadas. TLS protege o tráfego, 2FA protege o acesso, e processos protegem pessoas — que continuam sendo o alvo preferido de ataques. Ao tratar isso como política contínua (e não como projeto pontual), a organização reduz incidentes e melhora a confiança do público no Brasil.